En logglinje er ikke automatisk evidens
En tidsstemplet hendelse kan mangle kildeidentitet, synkronisert tid, konfigurasjonskontekst, integritetsvern eller entydig kobling til handlingen som fulgte.
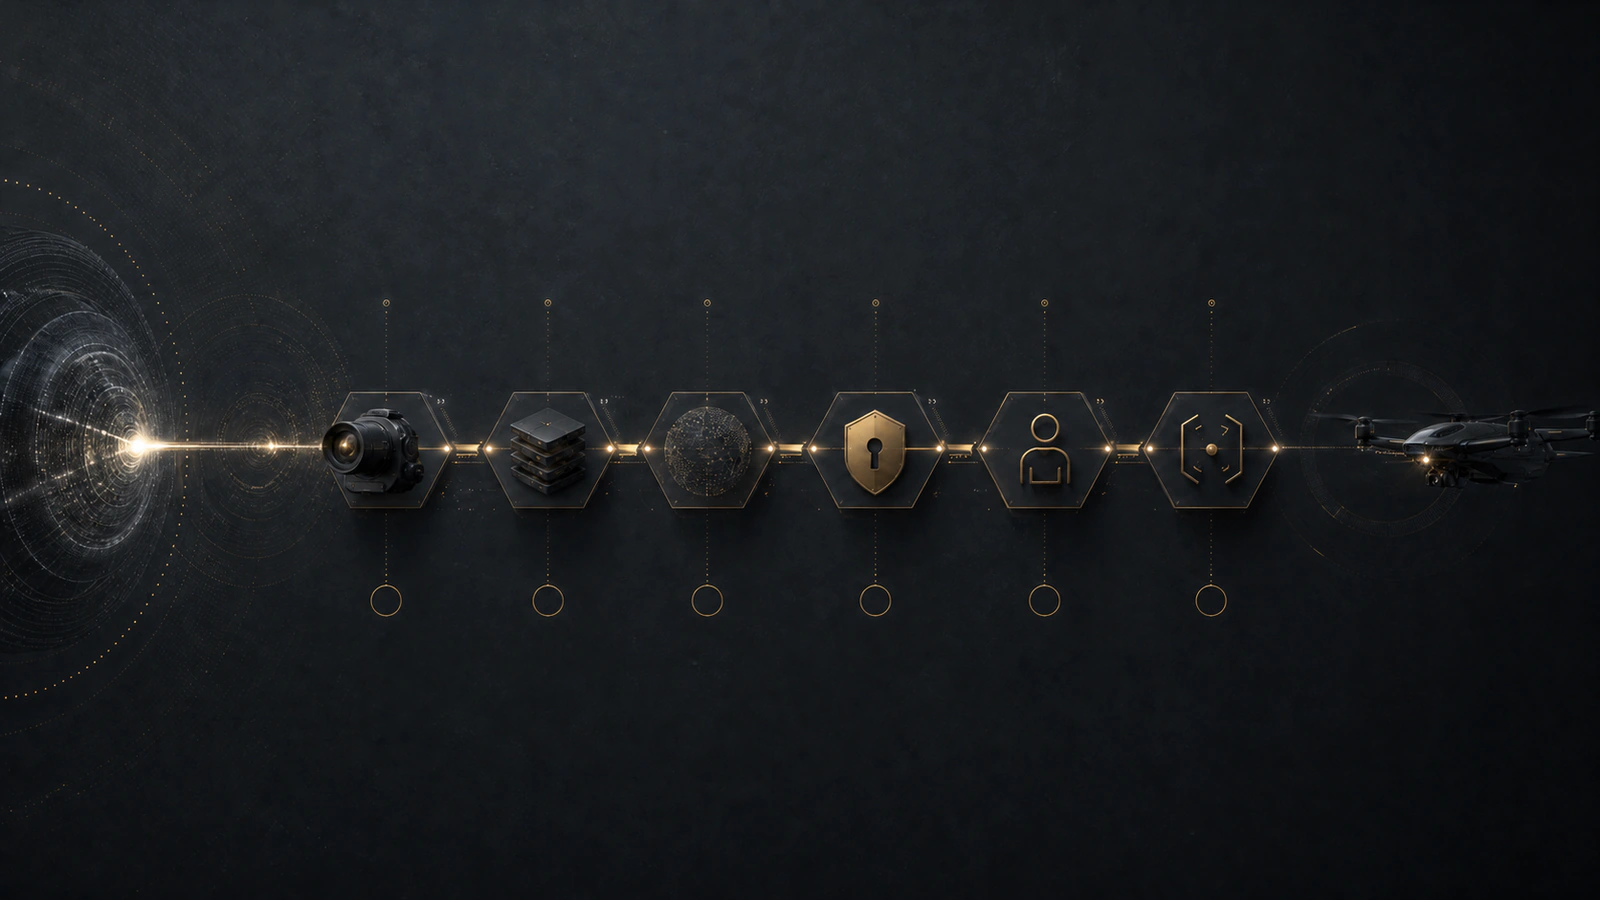
Knytt sensor, beslutning, myndighet og handling sammen
Kilde og kontekst
Kildeidentitet, tid, integritetsstatus, kvalitet, transformasjoner og kjente begrensninger.
Beslutning og utførelse
Konfigurasjon, policy, delegert myndighet, sanntidsvurdering, valgt utfall og handling.
Bevar proveniens gjennom endringer
Evidens mister mening når versjonen av modell, programvare, data, policy eller maskinvare ikke kan identifiseres. Proveniens bør vise hva som produserte resultatet, hva som endret seg og hvilken tidligere evidens som fortsatt gjelder.
Beskytt integritet uten å overselge beviset
Kryptografiske mekanismer kan avdekke manipulering og binde oppføringer til kilder. De kan ikke bevise at inndata eller beslutning var riktig. Proveniens erstatter ikke kildevalidering, systemtest eller menneskelig skjønn.
Støtt kontrollert og interoperabel bruk
Arkitekturen må ta hensyn til gradering, personvern, forretningssensitivitet, tilgang, lagring og selektiv utlevering. Eksakte formater og grensesnitt er implementasjonsspesifikke.
Ofte stilte spørsmål
Hva skiller proveniens fra logging?
Logging registrerer hendelser. Proveniens registrerer opphav, relasjoner, aktører, transformasjoner og konfigurasjon som trengs for å tolke hendelsene.
Beviser en komplett kjede at beslutningen var riktig?
Nei. Den viser hvordan beslutningen oppstod og om oppføringen er intakt. Riktighet avhenger fortsatt av kilder, policy og implementasjon.
Kan sensitiv evidens beskyttes?
Ja. Design kan bruke minimering, segmentering, kryptering, rollebasert tilgang, lagringsgrenser og selektiv utlevering.
Kan evidens gå på tvers av leverandører?
Det er et designmål. Praktisk samvirke krever avtalte identifikatorer, skjemaer, tidskilder, grensesnitt og tillitsankre.
Kilder og faglig grunnlag
- W3C PROV-O — The PROV Ontology — Kildene gir faglig kontekst; de innebærer ikke samsvar, godkjenning eller sertifisering av BIT.
- Regulation (EU) 2024/1689 — Artificial Intelligence Act
- NIST SP 800-218 — Secure Software Development Framework
- NTIA — Minimum Elements for a Software Bill of Materials
- NIST Artificial Intelligence Risk Management Framework
Gjør kritiske autonome handlinger rekonstruerbare.
Definer evidenspåstandene, proveniensmodellen, integritetskontroller, grensesnitt og lagringskrav for én oppdragskjede.
Gjennomgå evidensarkitekturUgradert · avgrensede arbeidsmøter og pilotdesign